Un cabinet de conseil en gestion des risques transforme le diagnostic en décisions opérationnelles
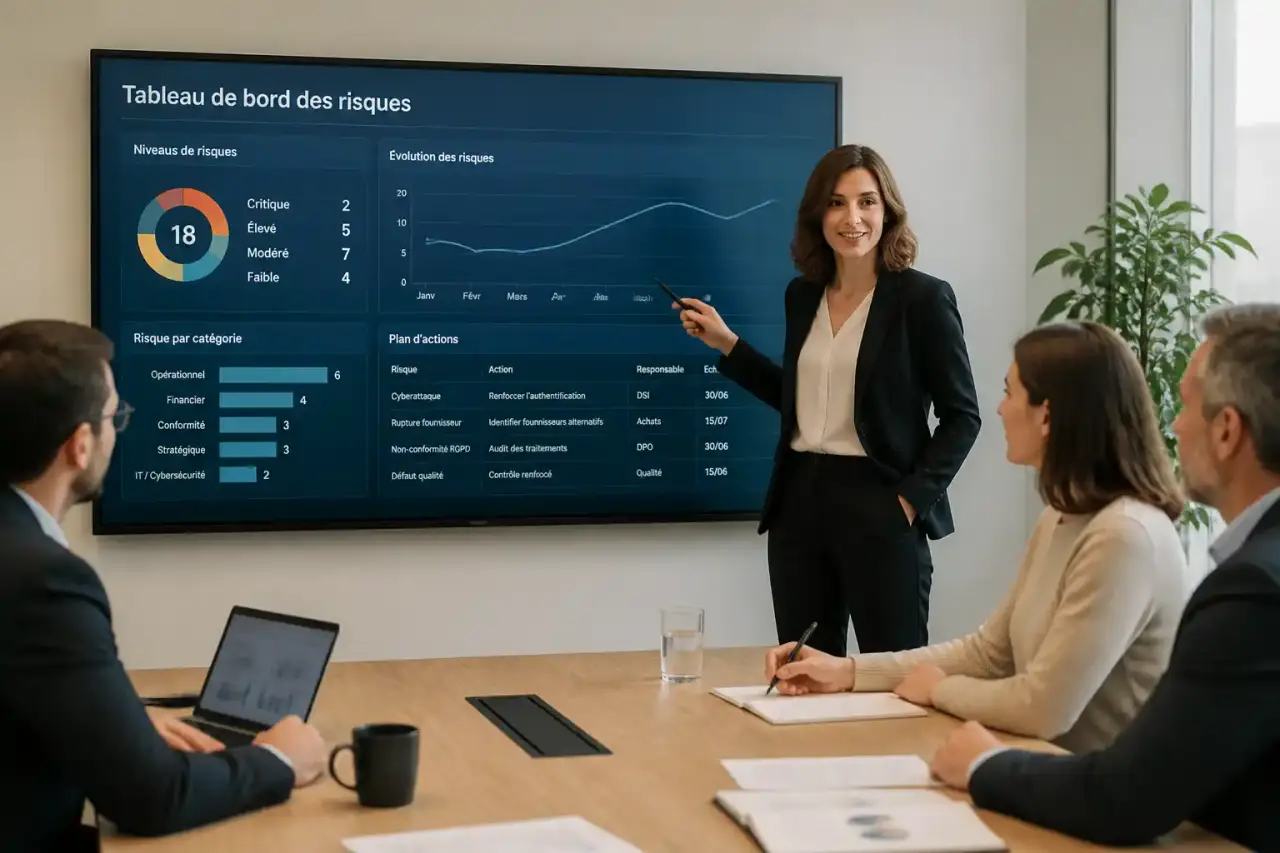
Choisir un cabinet de conseil en gestion des risques ne consiste pas à obtenir une simple analyse des vulnérabilités. L’objectif est de disposer d’un dispositif utilisable par les dirigeants et les équipes, avec des priorités claires, des responsabilités attribuées, des contrôles proportionnés et des scénarios de continuité réellement testables. Un accompagnement pertinent relie la stratégie, les processus métiers, les obligations réglementaires et les capacités opérationnelles de l’organisation.
Ce qu’un cabinet de conseil en gestion des risques peut réellement sécuriser
Un cabinet spécialisé intervient lorsque l’entreprise doit structurer sa gestion des risques, fiabiliser son contrôle interne ou accélérer une mise en conformité. Il apporte une lecture transverse, indépendante des silos, pour identifier les risques stratégiques, opérationnels, financiers, réglementaires, cyber, fournisseurs ou liés à la qualité des données.
Cette approche est utile avant une transformation numérique, une acquisition, l’ouverture d’une nouvelle activité, une évolution réglementaire ou après un incident. Elle évite de traiter séparément une défaillance informatique, une fragilité de trésorerie, une rupture de chaîne d’approvisionnement ou un risque de non-conformité, alors que ces événements peuvent se renforcer mutuellement.
Gestion des risques, conformité et audit interne : trois rôles distincts
La gestion des risques recense les événements susceptibles d’empêcher l’atteinte des objectifs et aide à définir les priorités. La conformité vérifie l’adéquation avec les obligations applicables, comme le RGPD, DORA, NIS 2, CSRD, Sapin 2 ou les exigences de LCB-FT selon le secteur. L’audit interne évalue, avec le recul nécessaire, l’efficacité de la gouvernance, des contrôles et des actions engagées.
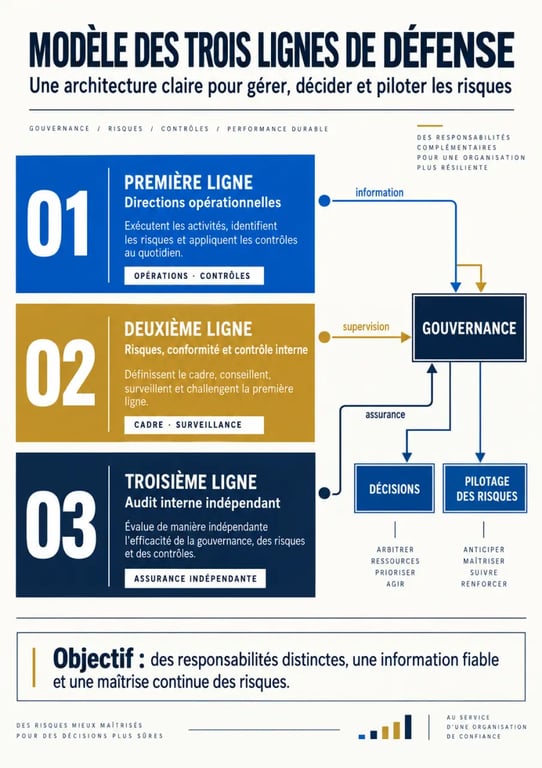
Ces fonctions doivent être coordonnées sans être confondues. Le modèle des trois lignes de défense clarifie leur répartition : les directions opérationnelles pilotent leurs activités et leurs contrôles de premier niveau ; les fonctions risques, conformité et contrôle interne définissent le cadre et en surveillent l’application ; l’audit interne apporte une assurance indépendante sur l’ensemble du dispositif.
Les 5 livrables à demander dès le cadrage de la mission
La valeur d’une mission se mesure moins au volume de présentations qu’à la capacité des livrables à guider l’action. Dès le premier échange, demandez comment le cabinet transforme ses constats en outils de décision, de suivi et de pilotage.
| Livrable | Utilité décisionnelle | Contenu attendu |
|---|---|---|
| Cartographie des risques | Visualiser les priorités | Risques inhérents et résiduels, impacts, probabilité, responsables |
| Plan de maîtrise | Réduire l’exposition | Actions, échéances, budgets, indicateurs et arbitrages nécessaires |
| Référentiel de contrôle | Fiabiliser les processus | Contrôles clés, fréquence, preuves attendues et propriétaires |
| Feuille de route conformité | Piloter les écarts | Exigences applicables, analyse d’écart et remédiation |
| Dossier de continuité | Préparer l’interruption | BIA, PCA, PRA, scénarios, annuaire de crise et tests |
Une cartographie qui aide à décider, pas un inventaire de menaces
Une bonne cartographie des risques ne se limite pas à classer des risques en rouge, orange ou vert. Elle relie chaque scénario à un objectif métier, un processus, une dépendance, un propriétaire et des mesures existantes. La criticité repose généralement sur la combinaison de la probabilité, de l’impact et de la capacité à détecter ou à contenir l’événement.
Le cabinet doit aussi aider à formaliser l’appétence aux risques, c’est-à-dire le niveau d’exposition que l’organisation accepte au regard de ses ambitions, de ses ressources et de ses obligations. Sans ce repère, toutes les actions paraissent urgentes et les budgets de remédiation se dispersent.
Le point charnière : relier le risque à la décision qui le crée
Les dispositifs échouent souvent parce que les risques sont documentés après les décisions d’investissement, de sous-traitance ou de transformation. Le point charnière consiste à prévoir un contrôle au moment où une décision modifie réellement l’exposition : validation d’un fournisseur critique, mise en production d’une application, lancement d’un produit ou changement d’organisation. Cette mécanique relie les comités de décision aux seuils de tolérance, aux dépendances contractuelles, aux plans de secours et aux indicateurs d’alerte. Le risque devient ainsi une variable de pilotage, plutôt qu’un registre consulté lors d’un audit.
De l’analyse d’impact aux PCA et PRA : préparer la résilience
Lorsqu’une interruption d’activité peut affecter les clients, la production, les paiements, la sécurité ou les obligations réglementaires, l’accompagnement doit couvrir la continuité d’activité. Le cabinet commence généralement par une analyse d’impact métier, ou BIA, pour identifier les activités critiques, les délais d’interruption acceptables, les ressources indispensables et les interdépendances avec les systèmes, les prestataires et les sites.
PCA et PRA ne répondent pas à la même question
Le plan de continuité d’activité, ou PCA, explique comment maintenir un niveau de service acceptable pendant une perturbation : priorités métiers, organisation de crise, solutions de contournement, communication et ressources de repli. Le plan de reprise d’activité, ou PRA, organise plus spécifiquement la restauration des systèmes, des applications, des données et des infrastructures après un sinistre ou un incident majeur.
Un document non testé ne démontre pas une capacité de reprise. Il faut prévoir des exercices adaptés, comme une simulation de crise, l’indisponibilité d’un fournisseur, une panne applicative, une attaque cyber ou l’absence prolongée d’un site. Les retours d’exercice alimentent ensuite un plan de remédiation réaliste, avec des responsables et des échéances.
Comparer les cabinets : méthode, compétences et modalités d’intervention
La taille du cabinet n’est pas le premier critère. Une PME, une ETI, un groupe multisite ou une organisation très réglementée n’attendent ni le même niveau de formalisation ni la même profondeur d’analyse. Le bon partenaire adapte son approche à la maturité du dispositif, tout en conservant l’indépendance nécessaire pour challenger les pratiques existantes.
- Expertise sectorielle : vérifiez la connaissance de vos contraintes métiers, de votre chaîne de valeur et de vos obligations spécifiques.
- Équipe mobilisée : demandez qui réalise les entretiens, les analyses et les restitutions, ainsi que l’accès aux compétences cyber, data, conformité ou forensics si nécessaire.
- Méthode : exigez un cadrage clair, des ateliers avec les métiers, une validation de la gouvernance et un calendrier de décisions.
- Livrables : demandez des exemples anonymisés de matrice de risques, de plan d’action, de référentiel de contrôle ou de trame de PCA.
- Transfert de compétences : assurez-vous que les équipes internes pourront mettre à jour les outils et piloter les indicateurs après la mission.
Une mission robuste précise aussi les responsabilités réciproques. Le cabinet apporte une méthode, l’animation des travaux, un regard critique et, lorsque cela est prévu, un benchmark. L’organisation fournit les données, les accès, les arbitrages et les responsables capables de porter les actions. Un premier rendez-vous sert à délimiter le périmètre, les entités concernées, les urgences, les attentes de gouvernance et les livrables prioritaires. Cette phase permet de bâtir un diagnostic proportionné, plutôt que de déployer un modèle standardisé.
Avant de solliciter un expert, préparez la liste des processus sensibles, des incidents récents, des projets en cours, des exigences réglementaires et des documents disponibles. Vous obtiendrez un échange plus utile, centré sur les décisions à sécuriser et sur les résultats attendus de votre dispositif de gestion des risques.