 EcoTraction
Gestion des risques dans une entreprise : de la cartographie aux décisions concrètes
La gestion des risques dans une entreprise consiste à identifier, analyser, évaluer et traiter les incertitudes susceptibles d’affecter ses objectifs, puis à surveiller leur évolution. Elle protège la trésorerie, les personnes et la continuité d’activité. Pour être utile, elle doit surtout déboucher sur des décisions : quels risques réduire, lesquels accepter et qui doit agir ?
Partir des objectifs de l’entreprise, pas d’une liste de menaces
Un risque est l’effet de l’incertitude sur un objectif. Une menace peut en être l’origine ; un incident est un événement déjà survenu. L’incertitude peut aussi ouvrir une opportunité : un nouveau marché promet une croissance, mais expose à des difficultés de paiement ou de conformité. Gérer les risques ne signifie donc pas renoncer à entreprendre, mais décider avec une meilleure connaissance des conséquences possibles.
Commencez par préciser le périmètre : entreprise entière, projet, site ou processus critique. Identifiez ensuite les objectifs à protéger, comme livrer à temps, préserver la marge ou sécuriser les données clients. Ce cadrage évite une cartographie exhaustive mais inutilisable.
- Risques stratégiques et financiers : dépendance à un marché, défaut de paiement, tensions de trésorerie, variations de change.
- Risques opérationnels et humains : panne, rupture fournisseur, accident, perte d’une compétence essentielle.
- Risques technologiques : cyberattaque, perte de données, indisponibilité d’un système.
- Risques juridiques et réglementaires : non-conformité, litige, manquement contractuel.
- Risques environnementaux et réputationnels : pollution, événement climatique, perte de confiance.
Ces catégories se recoupent : une cyberattaque peut interrompre la production, provoquer une perte financière et dégrader la réputation. La démarche complète ainsi la qualité, le contrôle interne et la conformité, sans se limiter à l’un de ces domaines.
Construire un registre exploitable avec les équipes
L’identification combine entretiens avec les responsables, ateliers avec les collaborateurs, incidents passés, réclamations et analyse des dépendances. Associez les fonctions support et les opérationnels : les procédures décrivent le travail prévu, mais les équipes connaissent les contournements et les fragilités réelles.
Formulez chaque risque sous la forme cause, événement, conséquences. « Fournisseur fragile » reste vague. « La défaillance du fournisseur unique d’un composant bloque la production et retarde les livraisons » permet déjà de réfléchir aux mesures nécessaires.
Consignez les résultats dans un registre commun. La cartographie donnera ensuite une vue synthétique des priorités ; le registre conservera les détails nécessaires à l’action.
| Champ | Exemple à adapter |
|---|---|
| Objectif concerné | Maintenir les livraisons clients |
| Scénario de risque | Rupture d’approvisionnement d’un composant critique |
| Contrôle existant | Stock de sécurité et suivi fournisseur |
| Évaluation | Probabilité, impact, criticité et risque résiduel |
| Action et responsable | Qualifier un fournisseur alternatif ; responsable achats |
| Pilotage | Échéance, budget, indicateur et preuve de réalisation |
Pour élargir l’analyse, PESTEL explore l’environnement externe, tandis que SWOT rapproche forces, faiblesses, opportunités et menaces. Des méthodes spécialisées approfondissent certains sujets : AMDEC pour les défaillances, HACCP pour la sécurité sanitaire des aliments, EBIOS pour les risques numériques.
Évaluer la criticité sans fabriquer une précision trompeuse
Combiner appréciation qualitative et estimation quantitative
L’analyse qualitative classe les risques selon des niveaux définis, par exemple faible, modéré ou élevé. Rapide et accessible, elle convient à un premier tri. L’analyse quantitative estime des pertes, des durées d’interruption ou des probabilités chiffrées. Elle éclaire les investissements importants lorsque les informations sont suffisamment solides. Les deux approches sont complémentaires : un chiffre fondé sur une hypothèse fragile ne devient pas fiable parce qu’il est précis.
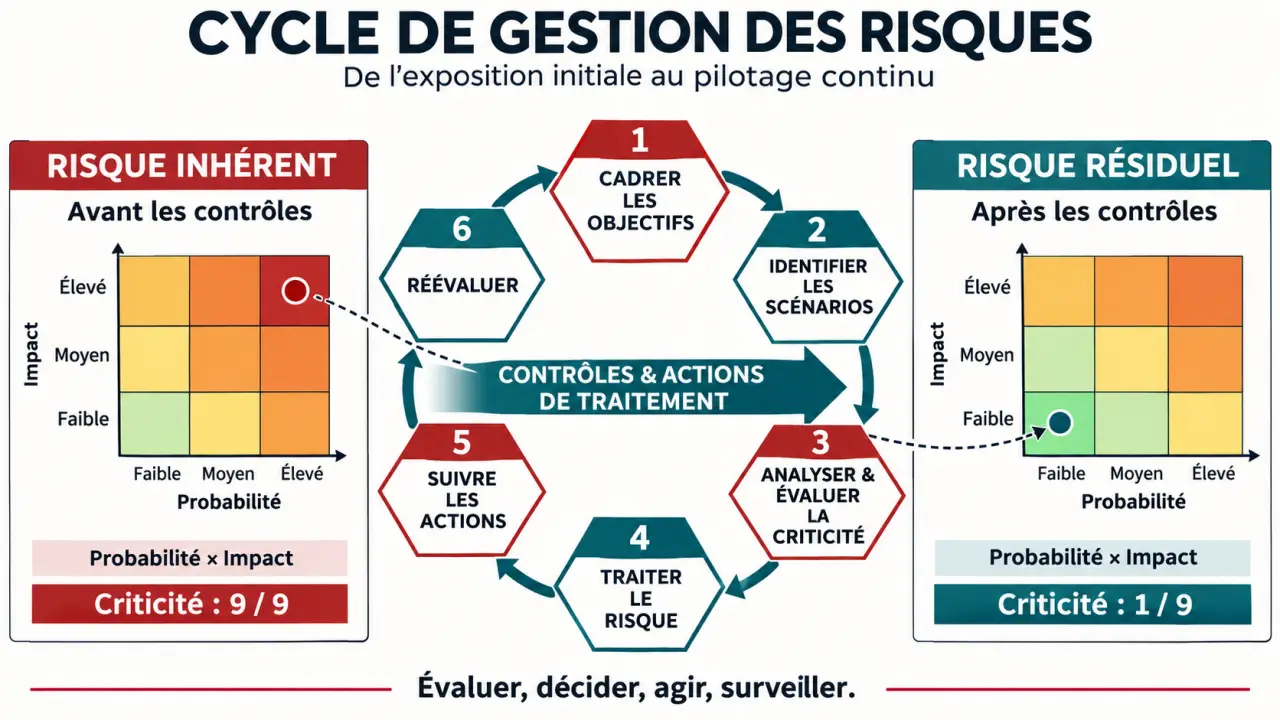
Une matrice de criticité croise probabilité et impact. À titre d’exemple, une échelle interne allant de 1 à 3 permet de calculer un score par multiplication : une probabilité de 2 et un impact de 3 donnent 6. Ce score facilite le classement, mais n’est ni une probabilité statistique ni une règle universelle. Définissez chaque niveau avec des critères communs et considérez les impacts financiers, opérationnels, humains, réglementaires et réputationnels.
Distinguer le risque initial du risque réellement maîtrisé
Le risque inhérent correspond à l’exposition avant les mesures de maîtrise ; le risque résiduel demeure après prise en compte des contrôles effectivement opérationnels. Ne réduisez pas une cotation sur la seule existence d’une procédure : vérifiez son application par des tests, des exercices ou des preuves de contrôle.
Examinez les protections comme des couches successives : prévention, détection, réponse et reprise. Deux sauvegardes ne constituent pas forcément deux protections indépendantes si elles utilisent les mêmes identifiants administrateur. Une défaillance commune peut neutraliser les deux. Repérer ces dépendances apporte davantage de sécurité qu’ajouter un contrôle qui reproduit la même fragilité.
Comparez ensuite le risque résiduel à l’appétence au risque, c’est-à-dire le niveau que la direction est prête à prendre pour atteindre ses objectifs. La tolérance précise les limites opérationnelles acceptables. Un danger grave pour les personnes ou une obligation légale peut imposer une action indépendamment du score obtenu.
Transformer les priorités en mesures et en plans de continuité
Chaque risque prioritaire appelle un choix explicite parmi quatre stratégies de traitement. L’arbitrage tient compte du coût des mesures, de leur efficacité attendue et des obligations applicables.
- Éviter : abandonner l’activité ou modifier le projet à l’origine de l’exposition.
- Réduire : diminuer la probabilité ou l’impact par des contrôles, de la formation ou une solution de secours.
- Transférer : partager certaines conséquences, notamment financières, par assurance ou contrat, sans supprimer toutes les responsabilités.
- Accepter : conserver un risque évalué, avec validation, surveillance et conditions de réexamen.
Pour chaque action, indiquez un responsable, une échéance, les ressources nécessaires et un critère d’efficacité. Dans l’exemple du fournisseur critique, obtenir une liste de prestataires ne suffit pas : il faut vérifier qu’un fournisseur alternatif peut réellement produire et livrer le composant attendu.
Prévoyez aussi la réaction lorsque la prévention échoue. Un plan de contingence décrit la réponse à un scénario précis. Le plan de continuité d’activité organise le maintien des fonctions essentielles et leur reprise : priorités, moyens de secours, contacts, communication et délais visés. Testez ces dispositions par un exercice plutôt que d’attendre une crise.
Organiser le pilotage, les obligations et les réévaluations
La direction valide les priorités, les moyens et l’acceptation des expositions majeures. Chaque responsable métier reste propriétaire des risques de son périmètre. Le responsable risques coordonne la méthode ; la conformité et la qualité apportent leur expertise ; l’audit interne évalue le dispositif avec indépendance. Dans une PME, ces fonctions peuvent être regroupées, mais les responsabilités doivent rester explicites.
ISO 31000 fournit des lignes directrices pour structurer le management des risques ; elle ne constitue pas une certification d’entreprise. Les obligations dépendent notamment du pays, du secteur et des activités. Dans l’Union européenne, le RGPD concerne les traitements de données personnelles ; l’AI Act prévoit des exigences différenciées selon les systèmes d’intelligence artificielle et les rôles des acteurs. Vérifiez leur applicabilité et leur calendrier avec la fonction juridique.
Le tableau de bord doit montrer les risques résiduels critiques, les actions en retard et quelques indicateurs d’alerte : incidents récurrents, dépendance fournisseur ou résultats des tests de restauration. Prévoyez des revues annuelles ou semestrielles selon l’exposition, complétées après un incident, une acquisition ou un changement majeur.
Un tableur partagé peut suffire pour démarrer. Un logiciel devient pertinent lorsque la traçabilité, les validations et les consolidations se complexifient. L’essentiel reste inchangé : permettre aux équipes de signaler les difficultés sans crainte et faire du reporting un support de décision, pas un simple inventaire.